Mitgliederverwaltung
Rollen und Berechtigungen für Mitgliederdaten im Angelverein
So plant ein Angelverein Zugriffe auf Mitgliederdaten: Aufgabenmatrix, minimale Rechte, Freigabe, Vertretung, regelmäßige Prüfung und geregelter Entzug.
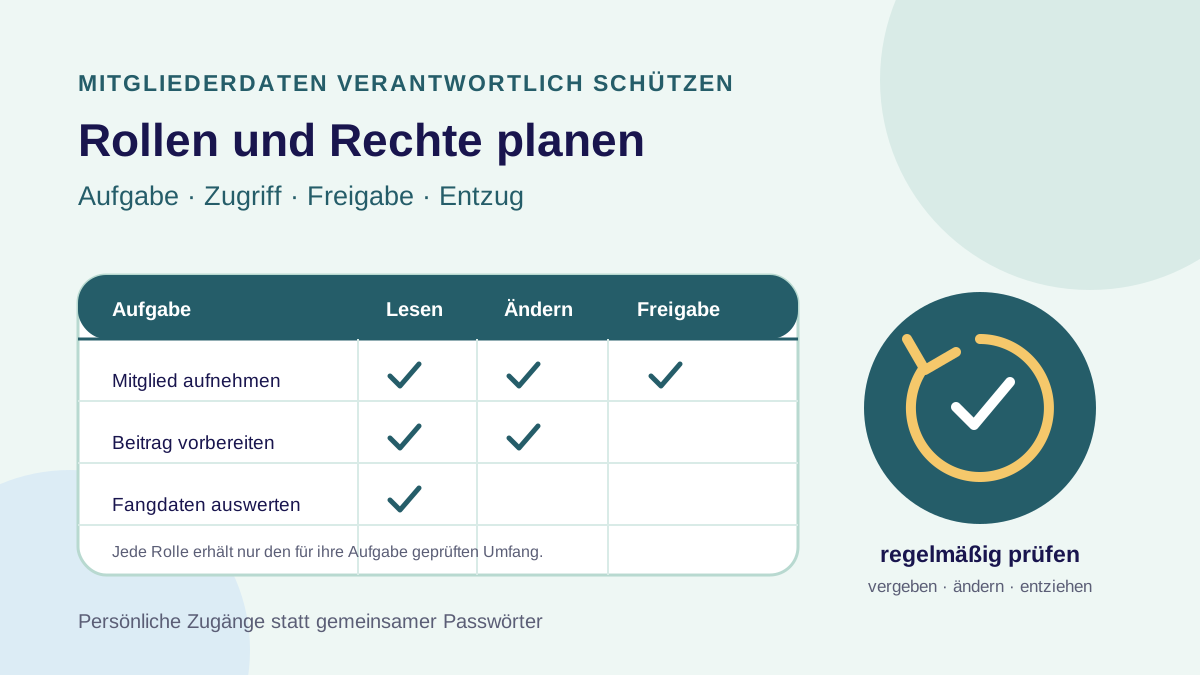
Mitgliederdaten im Angelverein sollten nicht für den gesamten Vorstand pauschal freigeschaltet werden. Legt stattdessen für jede Aufgabe fest, welche Rolle welche Daten sehen, ändern, exportieren oder freigeben muss. Dokumentiert auch Vertretung, Beginn und Ende des Zugriffs. So entsteht ein nachvollziehbares Berechtigungskonzept, das sich am tatsächlichen Vereinsalltag orientiert und bei einem Aufgaben- oder Vorstandswechsel gezielt angepasst werden kann.
Titelbild: eigene redaktionelle Grafik. Sie zeigt ein allgemeines Rollen- und Prüfmodell ohne reale Personen, Vereinsdaten oder Produktoberfläche.
Die Orientierungshilfe des Landesbeauftragten für den Datenschutz Baden-Württemberg empfiehlt Vereinen ausdrücklich zu regeln, welcher Funktionsträger zu welchen Daten Zugang hat und zu welchem Zweck er sie verarbeiten darf. Mitglieder sind im Verhältnis zu den Daten anderer Mitglieder nicht automatisch zugriffsberechtigt. Quelle: LfDI Baden-Württemberg, Datenschutz im Verein, geprüft am 24. Oktober 2026.
Dieser Beitrag ist eine organisatorische Arbeitshilfe und keine Rechtsberatung. Er behauptet nicht, dass eine bestimmte Mustermatrix für jeden Verein rechtlich genügt. Prüft Zwecke, Rechtsgrundlagen, Satzung, tatsächliche Aufgaben und eingesetzte Systeme für euren Verein.
1. Beginnt mit Aufgaben, nicht mit Amtstiteln
„Vorstand“, „Administrator“ oder „Gewässerwart“ sagt noch nicht, welche Daten eine Person für ihre konkrete Arbeit benötigt. Sammelt deshalb zuerst wiederkehrende Aufgaben. Typische Beispiele sind:
- Aufnahmeanträge prüfen und den freigegebenen Mitgliedsdatensatz anlegen;
- Anschrift oder Kontaktdaten nach einer Meldung korrigieren;
- Beitragsart, Beitragssoll und Zahlungsstatus bearbeiten;
- Arbeitsstunden prüfen und Rückfragen beantworten;
- Termine planen und Teilnehmende verwalten;
- Angelkarten für berechtigte Personen vorbereiten;
- Fangmeldungen auswerten;
- Bestandsmeldungen an einen Verband vorbereiten;
- Auskünfte, Korrekturen oder Austritte bearbeiten.
Beschreibt pro Aufgabe das erwartete Ergebnis. „Mitglieder verwalten“ ist zu breit. „Eine gemeldete Adressänderung prüfen, eintragen und abschließen“ lässt sich dagegen einer Rolle und den dafür notwendigen Daten zuordnen.
Der bestehende Leitfaden zu Mitgliederdaten und Datenschutz behandelt Zwecke, Rechtsgrundlagen, Dienstleister, Auskunft und Löschung im Gesamtprozess. Hier geht es enger um die operative Frage, wer innerhalb dieses Prozesses welchen Zugriff benötigt.
2. Erstellt eine Rechte-Matrix für den echten Vereinsablauf
Verwendet keine übernommene Standardliste, deren Einträge niemand erklären kann. Eine einfache Tabelle genügt, wenn sie Entscheidungen sichtbar macht:
| Aufgabe | Verantwortliche Rolle | Notwendige Daten | Erlaubte Handlung | Freigabe/Vertretung |
|---|---|---|---|---|
| Aufnahme abschließen | Mitgliederverwaltung | Antrag, Kontakt, Mitgliedsstatus | prüfen und anlegen | [Rolle] / [Vertretung] |
| Beitrag vorbereiten | Kasse/Beitragsverwaltung | Mitgliedsnummer, Beitragsart, Zahlungsweg | prüfen und bearbeiten | [Rolle] / [Vertretung] |
| Arbeitsstunden klären | Arbeitsdienstverantwortung | Mitgliedsnummer, Termin, bestätigte Stunden | sehen und korrigieren | [Rolle] / [Vertretung] |
| Jahreskarte vorbereiten | Kartenverwaltung | Status, Kartentyp, erforderliche Nachweise | prüfen und ausgeben | [Rolle] / [Vertretung] |
| Fangdaten auswerten | Gewässerverantwortung | erforderliche Fang- und Gewässerdaten | auswerten | [Rolle] / [Vertretung] |
Prüft jede Tabellenzeile mit drei Fragen:
- Muss die Rolle alle genannten Daten sehen, um das Ergebnis zu erreichen?
- Reicht Lesen, oder ist Ändern beziehungsweise Freigeben erforderlich?
- Wer kontrolliert den Abschluss oder übernimmt bei Abwesenheit?
Wenn eine Rolle nur eine Auswertung benötigt, ist ein vollständiger Export der Mitgliederliste möglicherweise nicht erforderlich. Wenn zwei Personen dieselbe Aufgabe teilen, braucht ihr trotzdem persönliche Zugänge und eine nachvollziehbare Zuständigkeit statt eines gemeinsamen Passworts.
3. Trennt Lesen, Ändern, Freigeben und Exportieren
Zugriff ist nicht nur „ja“ oder „nein“. Unterscheidet mindestens:
- Lesen: Daten für eine konkrete Aufgabe einsehen;
- Ändern: einen geprüften Wert bearbeiten;
- Freigeben: einen Vorgang oder Datenstand verbindlich abschließen;
- Exportieren: Daten aus dem vorgesehenen System herausgeben;
- Verwalten: Konten oder Rollen anderer Personen einrichten und entziehen.
Ein Export verdient besondere Aufmerksamkeit, weil danach eine weitere Datei entsteht. Legt vorab Zweck, Empfängerkreis, sicheren Übertragungsweg, Ablageort und vorgesehenes Ende der Arbeitskopie fest. Die DSGVO nennt Datenminimierung sowie Integrität und Vertraulichkeit als Grundsätze der Verarbeitung. Quelle: Art. 5 DSGVO, geprüft am 24. Oktober 2026.
Verwendet Test- oder Beispieldaten, wenn ihr eine Rolle erstmals prüft. Eine echte Mitgliederliste sollte nicht vervielfältigt werden, nur um herauszufinden, ob ein Menüpunkt sichtbar ist.
4. Richtet Vergabe, Änderung und Entzug als Prozess ein
Das BSI beschreibt Identitäts- und Berechtigungsmanagement als Prozesse für Zuweisung, Entzug und Kontrolle von Rechten. Ziel ist, dass Personen nur auf die Ressourcen zugreifen, die sie für ihre Arbeit benötigen und für die sie autorisiert sind. Quelle: BSI IT-Grundschutz, ORP.4, geprüft am 24. Oktober 2026.
Übertragt dieses Prinzip in einen kleinen Vereinsablauf:
- Eine benannte Rolle beantragt einen Zugang für eine konkrete Aufgabe.
- Eine zweite zuständige Person prüft Aufgabe, Umfang und Vertretung.
- Der Zugang wird persönlich eingerichtet und getestet.
- Datum, freigegebener Umfang und prüfende Rolle werden dokumentiert.
- Bei Aufgabenwechsel, Austritt oder Amtsende wird der Zugriff angepasst oder entzogen.
- Der Abschluss wird kontrolliert; private Arbeitskopien werden nach eurem Löschkonzept behandelt.
Dokumentiert keine Passwörter in der Rechte-Matrix. Sie hält Zuständigkeiten und Freigaben fest, nicht Zugangsdaten.
5. Prüft Rechte zu festen Anlässen
Eine einmal erstellte Matrix bleibt nicht automatisch richtig. Prüft sie mindestens bei:
- Eintritt oder Ausscheiden eines Funktionsträgers;
- Wechsel einer Aufgabe oder Vertretung;
- Einführung eines neuen Vereinsablaufs oder Systems;
- Änderung an Satzung, Ordnung oder Beschlusslage;
- Auffälligkeiten, Fehlversand oder verlorenem Gerät;
- der regelmäßigen internen Jahresprüfung.
Der LfDI Baden-Württemberg weist darauf hin, dass beim Ausscheiden oder Wechsel von Funktionsträgern Mitgliederdaten ordnungsgemäß übergeben oder gelöscht werden müssen und keine Dateien beim bisherigen Funktionsträger verbleiben sollen. Quelle: LfDI Baden-Württemberg, Datenschutz im Verein, geprüft am 24. Oktober 2026.
Verknüpft die Rechteprüfung deshalb mit der Checkliste für den Vorstandswechsel. Dort bleibt die Gesamtübergabe kanonisch; die Matrix liefert den Detailnachweis für Zugriffe.
6. Testet typische Grenzfälle
Eine Matrix ist erst brauchbar, wenn sie in schwierigen Alltagssituationen funktioniert. Spielt mit fiktiven Datensätzen beispielsweise diese Fälle durch:
- Die Vertretung übernimmt die Beitragsverwaltung für zwei Wochen.
- Ein Gewässerwart benötigt Fangdaten, aber keine Bankverbindungen.
- Eine Person organisiert einen Arbeitseinsatz, soll jedoch keine allgemeinen Mitgliedsbeiträge sehen.
- Ein bisheriges Vorstandsmitglied scheidet aus und besitzt noch lokale Arbeitsdateien.
- Für eine Verbandsmeldung wird nur ein begrenzter Datenbestand benötigt.
- Eine fehlerhafte Adresse muss korrigiert werden, während der Beitragslauf bereits vorbereitet ist.
Notiert je Testfall, welcher Zugriff erwartet wurde, was tatsächlich möglich war und welche offene Entscheidung besteht. Ein Rollenname allein beweist nicht, dass der benötigte Ablauf angemessen begrenzt ist.
Kopierbare Prüfcheckliste
- Alle wiederkehrenden Aufgaben sind mit einem prüfbaren Ergebnis beschrieben.
- Jede Aufgabe besitzt eine verantwortliche Rolle und eine geregelte Vertretung.
- Notwendige Daten sind pro Aufgabe benannt.
- Lesen, Ändern, Freigeben, Exportieren und Verwalten sind getrennt bewertet.
- Persönliche Zugänge ersetzen gemeinsam genutzte Passwörter.
- Vergabe, Änderung und Entzug haben Antrag, Prüfung und Abschlusskontrolle.
- Exporte besitzen Zweck, Empfänger, Ablage und vorgesehenes Ende.
- Aufgabenwechsel und Vorstandswechsel lösen eine Rechteprüfung aus.
- Grenzfälle wurden mit fiktiven Daten getestet.
- Die Matrix hat Prüfdatum und nächste verantwortliche Prüfung.
Rollen in Angelroute realistisch einordnen
Die Funktionsübersicht beschreibt einen geschützten Cockpitzugang und eine Benutzerverwaltung, über die verschiedene Rollen an Mitglieder vergeben werden können. Sie nennt außerdem Mitgliederverwaltung, Beiträge, Termine, Arbeitsdienste, Angelkarten sowie Fangmeldungen als Vereinsbereiche. Paketabhängige Umfänge stehen unter Preise.
Daraus folgen keine öffentlich belegten frei konfigurierbaren Einzelrechte, bestimmten Rollenbezeichnungen, zeitlich begrenzten Zugänge, Zwei-Faktor-Authentifizierung, Exportprotokolle oder vollständigen Audit-Logs. Prüft euren benötigten Rollen- und Vertretungsfall deshalb konkret. In einer Beratung könnt ihr eine anonymisierte Aufgabenmatrix besprechen; veröffentlichte Vereinserfahrungen stehen unter Referenzen, und eine eigene Prüfung lässt sich über die kostenlose Testanfrage anstoßen.