Mitgliederverwaltung
Mitgliederdaten und Datenschutz im Angelverein: Checkliste
Praktische Datenschutz-Checkliste für Mitgliederdaten im Angelverein: Zwecke, Zugriffe, Dienstleister, Auskunft, Korrektur und Löschung organisieren.
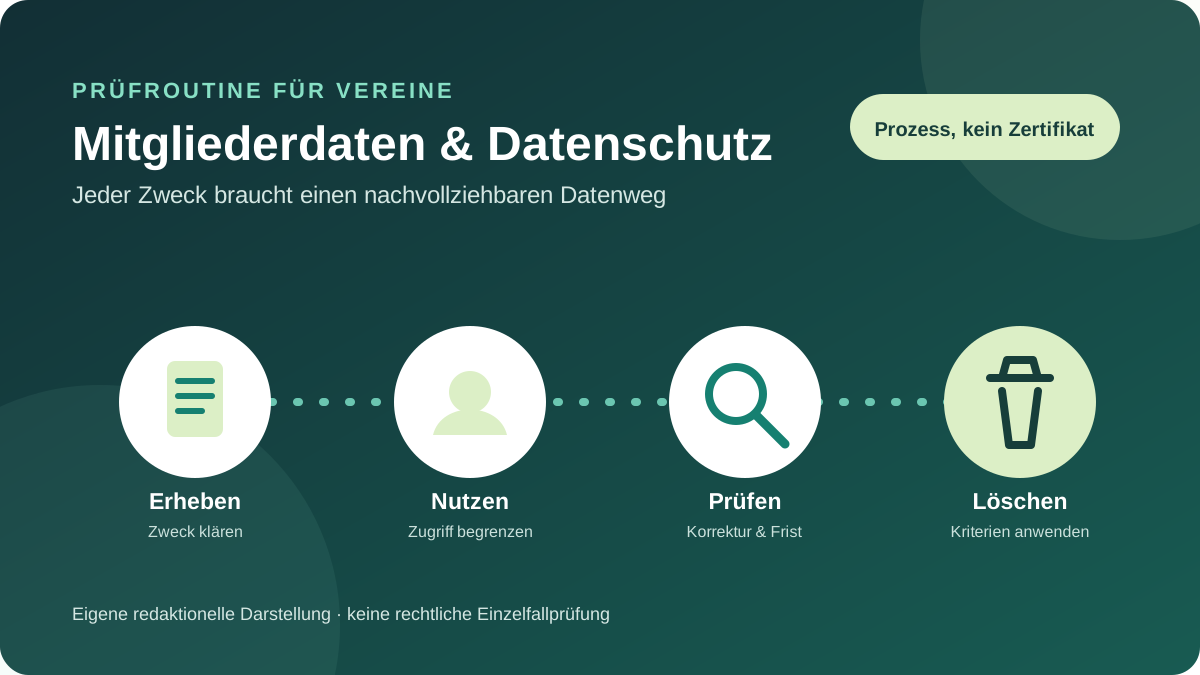
Datenschutz bei Mitgliederdaten organisiert ihr am besten als wiederkehrenden Vereinsprozess: Erstellt ein Verzeichnis der tatsächlichen Datenverarbeitungen, benennt für jeden Zweck die Rechtsgrundlage und Verantwortlichkeit, begrenzt Zugriffe und legt Korrektur-, Auskunfts- und Löschwege fest. Software kann diese Arbeit unterstützen, nimmt dem Vorstand die rechtliche und organisatorische Prüfung aber nicht ab.
Titelbild: eigene redaktionelle Grafik; sie zeigt einen allgemeinen Datenlebenszyklus und ist weder Zertifikat noch reale Produktoberfläche.
Diese Checkliste hilft bei der Bestandsaufnahme. Sie ist keine Rechtsberatung. Besondere Datenarten, Veröffentlichungen, Datenpannen und unklare Rechtsgrundlagen solltet ihr mit der zuständigen Datenschutzaufsicht oder fachlicher Beratung prüfen.
1. Erfasst alle Orte, an denen Mitgliederdaten liegen
Beginnt nicht nur mit der aktuellen Mitgliederliste. Sucht nach Papierordnern, Tabellen, E-Mail-Postfächern, privaten Geräten, Cloud-Ablagen, Formularen und eingesetzten Dienstleistern. Notiert jeweils:
- welche Datenarten enthalten sind;
- welchem Vereinszweck sie dienen;
- wer darauf zugreifen kann;
- woher sie stammen und wohin sie weitergegeben werden;
- wie Korrektur, Aufbewahrung und Löschung vorgesehen sind.
Die Datenschutz-Grundverordnung erfasst Verarbeitung weit: Dazu gehören nicht nur Erhebung und Nutzung, sondern auch Offenlegung, Abgleich, Löschung und Vernichtung. Auch strukturierte Papierakten können ein Dateisystem sein. Grundlage sind die Begriffsbestimmungen in Artikel 4 DSGVO; die Orientierungshilfe Datenschutz im Verein des LfDI Baden-Württemberg erläutert sie für Vereine (inhaltlicher Stand laut Seite: 24. Juni 2020).
Eine Liste „Mitgliederverwaltung“ allein ist zu grob. Aufnahme, Beitragsabrechnung, Angelkartenausgabe, Arbeitsdienste und Vereinskommunikation können unterschiedliche Zwecke, Empfänger und Fristen haben.
2. Ordnet jedem Zweck die benötigten Daten zu
Fragt für jedes Feld: Für welchen konkreten Zweck wird es benötigt und auf welcher Grundlage wird es verarbeitet? Die Grundsätze der Zweckbindung und Datenminimierung stehen in Artikel 5, die möglichen Rechtsgrundlagen in Artikel 6 DSGVO. Quelle: konsolidierter Text der DSGVO bei EUR-Lex Die Vereinssatzung prägt das Mitgliedschaftsverhältnis, erlaubt aber keine beliebige Datennutzung.
Trennt insbesondere notwendige Mitgliedsdaten von freiwilligen Angaben und zusätzlichen Veröffentlichungs- oder Werbezwecken. „Könnte später nützlich sein“ ist kein dokumentierter Zweck. Der Leitfaden zum Aufnahmeantrag zeigt, wie ihr erforderliche und optionale Angaben bereits bei der Erhebung auseinanderhaltet.
3. Erstellt oder aktualisiert das Verzeichnis der Tätigkeiten
Der Landesbeauftragte für den Datenschutz Niedersachsen beantwortet die Vereinsfrage nach dem Verzeichnis von Verarbeitungstätigkeiten mit Ja, weil Mitgliederverwaltung und Beitragsabrechnung regelmäßig personenbezogene Daten verarbeiten. Quelle: FAQ Vereine und Datenschutz
Eine praktische Arbeitszeile pro Tätigkeit enthält beispielsweise:
- Bezeichnung und Zweck der Verarbeitung;
- Kategorien betroffener Personen und Daten;
- Rechtsgrundlage;
- interne und externe Empfänger;
- eingesetzte Systeme oder Dienstleister;
- vorgesehene Löschfristen beziehungsweise Kriterien;
- technische und organisatorische Schutzmaßnahmen;
- verantwortliche Rolle und Datum der letzten Prüfung.
Übernehmt keine fremde Vorlage unverändert. Das Verzeichnis muss eure tatsächlichen Abläufe beschreiben – einschließlich Papierwegen und Dateien, die außerhalb der zentralen Software verbleiben.
4. Begrenzte Zugriffe statt gemeinsamer Passwörter
Ordnet Zugriff nach Aufgaben. Wer Angelkarten vorbereitet, braucht nicht automatisch alle Beitrags- oder Bankdaten. Wer eine Veranstaltung organisiert, benötigt nicht zwangsläufig den vollständigen Mitgliedsdatensatz.
Als interne Routine könnt ihr die Zugriffe beispielsweise halbjährlich und zusätzlich bei jedem Vorstandswechsel prüfen:
- Welche Personen haben aktuell Zugriff?
- Welche konkrete Aufgabe begründet ihn?
- Sind ausgeschiedene Funktionsträger entfernt?
- Liegen Kopien auf privaten Geräten oder in alten Postfächern?
- Ist der Übergabeweg dokumentiert?
Die LfDI-Orientierungshilfe empfiehlt beim Wechsel von Funktionsträgern, Mitgliederdaten ordnungsgemäß zu übergeben oder zu löschen und keine Kopien beim bisherigen Funktionsträger zu belassen. Quelle: LfDI Baden-Württemberg, Abschnitt 6
5. Prüft Dienstleister und Datenwege
Eine Vereinssoftware, ein Hosting-Dienst, ein E-Mail-Anbieter oder ein Aktenvernichter kann personenbezogene Daten im Auftrag verarbeiten. Artikel 28 DSGVO regelt die Auftragsverarbeitung und die dafür erforderliche Vereinbarung. Quelle: konsolidierter Text der DSGVO bei EUR-Lex Die vereinsbezogene Orientierungshilfe nennt Cloud-Mitgliederverwaltung, EDV-Wartung und Aktenvernichtung als typische Prüfbereiche.
Dokumentiert, welcher Dienstleister welche Daten zu welchem Zweck erhält, welche Vertragsunterlagen gelten und wie ihr Daten zurückbekommt oder löschen lasst. Eine Produktfunktion oder ein Datenschutztext des Anbieters ersetzt diese vereinsseitige Zuordnung nicht.
6. Richtet Auskunft und Korrektur als Ablauf ein
Legt einen erreichbaren Kontakt und eine interne Zuständigkeit fest. Eine Anfrage sollte nicht zwischen Kassenwart, Schriftführung und Gewässerwart liegen bleiben. Prüft die Identität angemessen, sucht in allen relevanten Ablagen und dokumentiert Antwort sowie Korrektur.
Das Auskunftsrecht und das Recht auf Berichtigung sind in den Artikeln 15 und 16 DSGVO geregelt. Quelle: konsolidierter Text der DSGVO bei EUR-Lex Die niedersächsische Datenschutzaufsicht weist ergänzend darauf hin, dass die Identität der anfragenden Person vor einer Übermittlung sichergestellt werden muss. Quelle: FAQ Vereine und Datenschutz
Verwendet intern eine kurze Vorgangsliste: Eingang, betroffene Systeme, prüfende Person, offene Rückfrage, erledigte Korrektur und Abschlussdatum. Tragt darin möglichst keine überflüssigen Detaildaten ein.
7. Legt Löschkriterien pro Datenart fest
Nach einem Austritt wird nicht zwangsläufig jeder Datensatz sofort vollständig gelöscht. Daten können für einzelne gesetzliche Aufbewahrungspflichten oder Rechtsansprüche noch erforderlich sein; andere Angaben werden nicht mehr benötigt. Deshalb braucht ihr Kriterien je Datenart und Zweck, keine pauschale Frist für „die Mitgliederdaten“.
Artikel 17 DSGVO regelt das Recht auf Löschung und seine Ausnahmen. Quelle: konsolidierter Text der DSGVO bei EUR-Lex Die Aufsichtsbehörden erläutern für Vereine: Daten sind zu löschen, wenn sie für den Zweck nicht mehr benötigt werden; gesetzliche Aufbewahrungspflichten können eine spätere Löschung einzelner Daten erfordern. Die LfDI-Orientierungshilfe empfiehlt, Ereignisse und Dauer pro Datenart sowie Regeln für Einschränkung, Löschung und gegebenenfalls Archivnutzung festzulegen. Quellen: LfD Niedersachsen und LfDI Baden-Württemberg
Prüft digitale Systeme, Papierakten, Exporte und Sicherungskopien gemeinsam. Eine Löschung in der Hauptliste beseitigt nicht automatisch alle weiteren Kopien.
Kopierbare Datenschutz-Prüfliste
- Alle digitalen und papiergebundenen Ablagen sind erfasst.
- Für jede Verarbeitung sind Zweck und Rechtsgrundlage dokumentiert.
- Notwendige und freiwillige Daten sind getrennt.
- Das Verzeichnis von Verarbeitungstätigkeiten entspricht dem Alltag.
- Zugriffe beruhen auf Aufgaben und werden regelmäßig geprüft.
- Ausgeschiedene Funktionsträger besitzen keine alten Kopien oder Zugänge.
- Dienstleister, Verträge und Datenwege sind dokumentiert.
- Auskunft und Korrektur haben Kontakt, Zuständigkeit und Ablauf.
- Lösch- und Aufbewahrungskriterien sind je Datenart festgelegt.
- Datenschutzinformationen werden bei Änderungen aktualisiert.
Mitgliederverwaltung praktisch prüfen
Die Seite Mitgliederverwaltung für Angelvereine beschreibt die veröffentlichten Möglichkeiten zur zentralen Datenpflege in Angelroute. Wie ihr eine bestehende Liste technisch vorbereitet, erklärt der Beitrag Mitgliederdaten von Excel zur Vereinssoftware. Den paketabhängigen Funktionsumfang findet ihr unter Preise.
Nutzt für eine Produktprüfung ausschließlich fiktive Testdaten. Bringt eure Tätigkeitsübersicht und zwei typische Rollen zu einer Beratung mit. So könnt ihr konkrete Datenwege und Zugriffe besprechen, ohne daraus eine pauschale DSGVO-Konformität abzuleiten.