Mitgliederverwaltung
Datenpanne im Angelverein: 72-Stunden-Plan
Datenpanne im Angelverein: Vorfall eindämmen, Risiko bewerten, dokumentieren und Meldung nach Art. 33 von Information nach Art. 34 trennen.
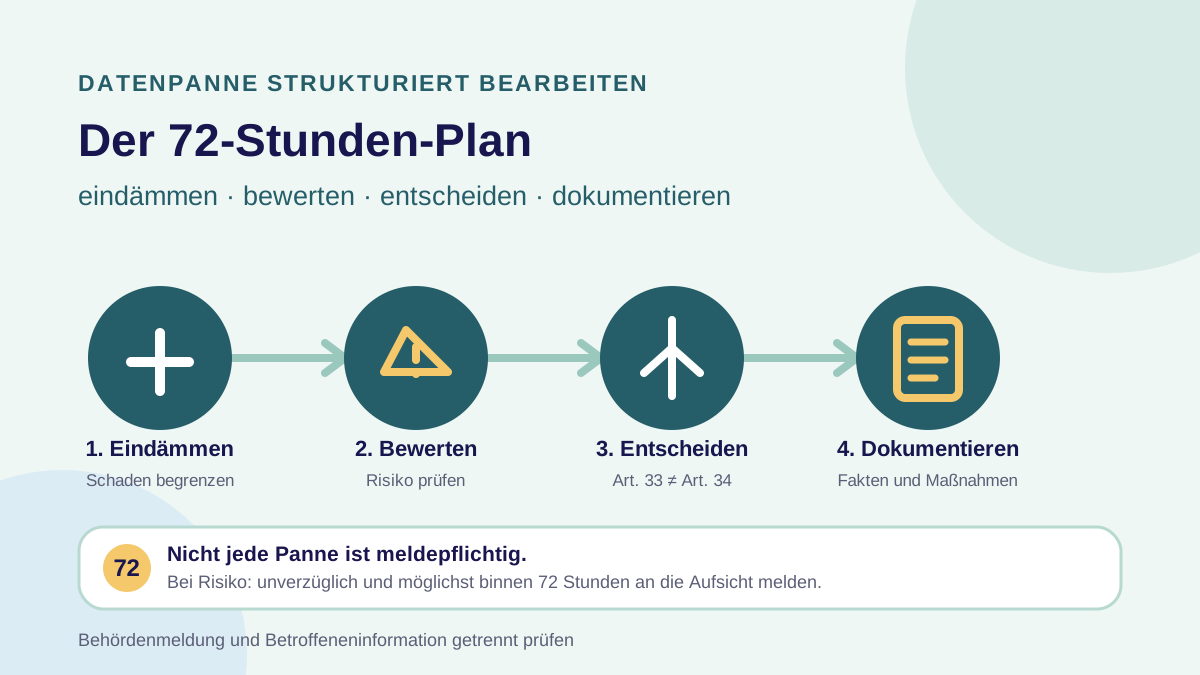
Bei einer möglichen Datenpanne im Angelverein gilt: Begrenzt zuerst den Schaden, haltet Zeitpunkt und Fakten fest und informiert sofort die intern zuständige Stelle. Prüft dann, ob personenbezogene Daten durch Verlust, Veränderung, Vernichtung oder unbefugte Offenlegung beziehungsweise unbefugten Zugriff betroffen sind. Führt die Verletzung voraussichtlich zu einem Risiko für die Rechte und Freiheiten natürlicher Personen, verlangt Artikel 33 DSGVO eine unverzügliche Meldung, möglichst binnen 72 Stunden ab Bekanntwerden beim Verantwortlichen. Bei einem voraussichtlich hohen Risiko sind Betroffene grundsätzlich unverzüglich nach Artikel 34 zu informieren; dessen Ausnahmen sind gesondert zu prüfen.
Titelbild: eigene redaktionelle Grafik. Sie zeigt einen allgemeinen Prüfablauf und keine reale Behörde, Vereinssoftware oder Produktoberfläche.
Dieser Leitfaden ist eine organisatorische Arbeitshilfe, keine Rechtsberatung. Die Risikobewertung hängt vom konkreten Vorfall ab. Bezieht bei unklaren oder schwerwiegenden Fällen die zuständige Datenschutzaufsicht, euren Datenschutzbeauftragten – sofern vorhanden – oder fachliche Beratung ein.
1. Erkennt mögliche Datenschutzverletzungen
Die DSGVO definiert eine „Verletzung des Schutzes personenbezogener Daten“ als Sicherheitsverletzung, die zur Vernichtung, zum Verlust, zur Veränderung oder zur unbefugten Offenlegung von beziehungsweise zum unbefugten Zugang zu personenbezogenen Daten führt. Dabei kann der Vorfall unbeabsichtigt oder unrechtmäßig verursacht worden sein. Quelle: Artikel 4 Nummer 12 DSGVO bei EUR-Lex, geprüft am 27. Oktober 2026.
Im Angelverein können beispielsweise diese Situationen eine Prüfung auslösen:
- Ein Rundschreiben zeigt allen Empfängern die E-Mail-Adressen der übrigen Mitglieder.
- Eine unverschlüsselte Mitgliederliste geht auf einem USB-Stick, Laptop oder Papierausdruck verloren.
- Ein ausgeschiedenes Vorstandsmitglied besitzt weiterhin Zugang zu Mitgliederdaten.
- Eine Beitragsinformation wird an das falsche Mitglied geschickt.
- Eine Fangmeldung wird versehentlich dem falschen Mitglied zugeordnet oder unbefugt verändert.
- Ein fremder Zugang zu einem Postfach, einer Cloud-Ablage oder einer Vereinssoftware wird entdeckt.
Nicht jede falsche Eingabe und nicht jede technische Störung ist automatisch eine Datenschutzverletzung. Entscheidend ist, ob personenbezogene Daten in ihrer Vertraulichkeit, Integrität oder Verfügbarkeit betroffen sind. Behandelt einen unklaren Fund zunächst als prüfbedürftigen Vorfall, statt ihn vorschnell als harmlos oder meldepflichtig einzustufen.
2. Dämmt den Vorfall ein, ohne Spuren zu verwischen
Ergreift zuerst sichere Maßnahmen, die eine weitere Offenlegung oder Veränderung stoppen. Je nach Fall kann das bedeuten:
- einen irrtümlichen Empfänger um sichere Löschung und kurze Bestätigung zu bitten;
- einen verlorenen Zugang zu sperren und betroffene Zugangsdaten zu ändern;
- eine versehentlich veröffentlichte Datei aus dem öffentlichen Bereich zu entfernen;
- ein betroffenes Gerät vom Netz zu trennen und fachkundige IT-Unterstützung einzubeziehen;
- die weitere Verwendung einer falschen Liste oder Zuordnung zu stoppen.
Verändert oder löscht dabei nicht unüberlegt die einzigen Informationen, die für die Aufklärung benötigt werden. Haltet fest, welche Sofortmaßnahme wann, von wem und mit welchem Ergebnis vorgenommen wurde. Die Stiftung Datenschutz nennt Schadensbegrenzung, interne Information, Bewertung, mögliche Meldung und Dokumentation als zentrale Schritte für Vereine; Quelle geprüft am 27. Oktober 2026.
3. Startet einen dokumentierten internen Vorgang
Legt vorab einen erreichbaren Meldeweg fest. Helfer, Gewässerwarte, Jugendverantwortliche und Vorstandsmitglieder sollten wissen, an wen sie einen Verdacht sofort weitergeben. Niemand sollte erst selbst eine vollständige rechtliche Bewertung versuchen müssen.
Eine erste Notiz kann enthalten:
- Datum und Uhrzeit der Entdeckung;
- wer den Vorfall gemeldet hat;
- was beobachtet wurde und in welchem System oder Dokument;
- welche Datenarten und Personengruppen möglicherweise betroffen sind;
- geschätzte Zahl der betroffenen Personen und Datensätze, sofern bekannt;
- bereits ergriffene Sofortmaßnahmen;
- noch fehlende Informationen;
- zuständige Person für Bewertung und nächste Entscheidung.
Die 72-Stunden-Regelfrist aus Artikel 33 knüpft an das Bekanntwerden der Verletzung beim Verantwortlichen an – hier also beim Verein als Verantwortlichem. Dokumentiert deshalb nachvollziehbar, wann der Verein Kenntnis erlangt hat. Wartet nicht auf eine perfekte Ursachenanalyse, bevor ihr den Vorgang intern weitergebt.
4. Bewertet Folgen und Risiko für betroffene Personen
Bewertet nicht nur die Zahl der Datensätze. Entscheidend ist, welche Nachteile für die betroffenen Personen wahrscheinlich werden können. Prüft mindestens:
| Prüffrage | Beispiele im Angelverein |
|---|---|
| Welche Daten sind betroffen? | Kontaktdaten, Bankangaben, Beitragsstatus, Fangmeldung, Zugangsdaten |
| Wer konnte darauf zugreifen? | einzelner Fehladressat, alle Mitglieder, unbekannte Dritte, öffentliches Internet |
| Wie gut waren die Daten geschützt? | verschlüsselt, passwortgeschützt, offen lesbar, bereits öffentlich |
| Können Daten missbraucht oder falsch zugeordnet werden? | Phishing, Identitätsmissbrauch, falsche Mahnung, unzutreffende Fanghistorie |
| Wie viele Personen und Datensätze sind betroffen? | bestätigte Zahl oder begründete Schätzung |
| Wurde der Schaden wirksam begrenzt? | Zugriff gesperrt, Datei entfernt, Löschung bestätigt, Schlüssel weiterhin unbekannt |
Haltet Fakten, Annahmen und offene Fragen getrennt. „Datei entfernt“ beweist beispielsweise nicht automatisch, dass niemand sie zuvor abgerufen hat. Umgekehrt bedeutet ein verlorenes, wirksam verschlüsseltes Gerät nicht ohne weitere Prüfung, dass ein Zugriff wahrscheinlich war.
5. Entscheidet Meldung und Betroffeneninformation getrennt
Artikel 33 und Artikel 34 DSGVO betreffen unterschiedliche Schwellen und Empfänger. Verwendet deshalb zwei getrennte Entscheidungen.
Meldung an die Aufsichtsbehörde nach Artikel 33
Führt die Verletzung voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen, sieht Artikel 33 Absatz 1 eine Ausnahme von der Behördenmeldung vor. Besteht dagegen voraussichtlich ein Risiko, ist die Verletzung unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden zu melden.
Die Meldung soll nach Artikel 33 Absatz 3 insbesondere Art und Umfang der Verletzung, eine Anlaufstelle, wahrscheinliche Folgen sowie ergriffene oder vorgeschlagene Maßnahmen beschreiben. Liegen noch nicht alle Informationen vor, erlaubt Absatz 4 eine schrittweise Bereitstellung ohne unangemessene weitere Verzögerung. Erfolgt die Meldung später als binnen 72 Stunden, muss die Verzögerung begründet werden. Quelle: Artikel 33 DSGVO bei EUR-Lex, geprüft am 27. Oktober 2026.
Information betroffener Personen nach Artikel 34
Die Information der betroffenen Personen ist kein automatischer Anhang jeder Behördenmeldung. Artikel 34 knüpft sie an ein voraussichtlich hohes Risiko. Die Mitteilung muss unverzüglich in klarer, einfacher Sprache erfolgen und die Art der Verletzung, eine Anlaufstelle, wahrscheinliche Folgen und Gegenmaßnahmen nennen.
Artikel 34 Absatz 3 enthält Ausnahmen, etwa wenn geeignete Schutzmaßnahmen die Daten für Unbefugte unzugänglich machten oder spätere Maßnahmen das hohe Risiko beseitigten. Ob eine Ausnahme im Einzelfall trägt, muss der Verein belastbar prüfen und dokumentieren. Quelle: Artikel 34 DSGVO bei EUR-Lex, geprüft am 27. Oktober 2026.
Der Vereinsratgeber VIBSS: Erste Hilfe bei Datenpannen trennt ebenfalls Behördenmeldung und Betroffeneninformation und erläutert die Risikoschwellen anhand praktischer Beispiele; zuletzt aktualisiert im Februar 2026, geprüft am 27. Oktober 2026.
Entscheidungsbaum für den Vorstand
- Sind personenbezogene Daten betroffen? Wenn nein, dokumentiert und bearbeitet den Sicherheits- oder Organisationsvorfall außerhalb dieses DSGVO-Meldewegs. Wenn ja oder noch unklar, prüft weiter.
- Liegt Verlust, Vernichtung, Veränderung, unbefugte Offenlegung oder unbefugter Zugang vor? Wenn ja, behandelt den Fall als Datenschutzverletzung und dokumentiert ihn.
- Führt die Verletzung voraussichtlich nicht zu einem Risiko für Rechte und Freiheiten? Wenn ja, kann die Behördenmeldung entfallen; begründet diese Bewertung intern. Wenn nein, meldet unverzüglich und möglichst binnen 72 Stunden nach Artikel 33.
- Ist das Risiko voraussichtlich hoch? Wenn ja, prüft zusätzlich die unverzügliche Information der Betroffenen nach Artikel 34. Wenn nein, folgt aus Artikel 34 keine automatische Betroffeneninformation.
- Fehlen noch Fakten? Gebt bei einer erforderlichen Meldung die belastbaren Informationen an und reicht weitere Angaben nach, statt allein wegen offener Details die Frist verstreichen zu lassen.
Dieser Baum ersetzt keine Einzelfallbewertung. Er verhindert vor allem zwei häufige Fehler: jede Panne reflexartig als meldepflichtig zu behandeln oder auf eine Behördenmeldung zu verzichten, weil die Betroffenen noch nicht informiert werden müssen.
6. Dokumentiert auch nicht gemeldete Verletzungen
Artikel 33 Absatz 5 verpflichtet den Verantwortlichen, Verletzungen einschließlich Fakten, Auswirkungen und Abhilfemaßnahmen zu dokumentieren. Die Aufsichtsbehörde muss anhand dieser Dokumentation prüfen können, ob Artikel 33 eingehalten wurde. Das gilt auch dann, wenn der Verein nach seiner Bewertung keine Behördenmeldung abgibt.
Ein Abschlussvermerk sollte enthalten:
- bestätigte Fakten und zeitlichen Ablauf;
- betroffene Daten, Personen und Systeme;
- vorgenommene Risikobewertung;
- Entscheidung zur Meldung nach Artikel 33 mit Begründung;
- getrennte Entscheidung zur Information nach Artikel 34 mit Begründung;
- Sofort- und Folgemaßnahmen;
- Verantwortliche, Abschlussdatum und vorgesehene Nachprüfung.
Speichert in der Vorfallsakte nur die für Aufklärung und Nachweis erforderlichen personenbezogenen Angaben. Eine vollständige Kopie der betroffenen Mitgliederliste ist nicht automatisch nötig.
7. Verhindert Wiederholungen mit konkreten Maßnahmen
Leitet aus der Ursache eine überprüfbare Änderung ab. Beispiele sind persönliche Zugänge statt gemeinsamer Passwörter, begrenzte Exporte, ein Freigabeschritt vor Rundmails, aktuelle Empfängerlisten, sichere Geräte, geregeltes Offboarding und eine erreichbare interne Vorfalladresse.
Die Datenschutz-Checkliste für Mitgliederdaten hilft, Datenorte, Zwecke, Dienstleister und Löschwege zu prüfen. Mit der Rollen- und Berechtigungsmatrix begrenzt ihr Zugriffe nach konkreten Aufgaben. Ein Vorfall kann zeigen, dass beide Grundlagen aktualisiert werden müssen; er ersetzt diese regelmäßige Prüfung nicht.
Kopierbare 72-Stunden-Checkliste
- Weitere Offenlegung, Veränderung oder Verlust wurden soweit möglich eingedämmt.
- Zeitpunkt des Bekanntwerdens beim Verein ist festgehalten.
- Zuständige Vorstandsrolle und gegebenenfalls Datenschutzbeauftragter sind informiert.
- Betroffene Daten, Personen, Systeme und mögliche Empfänger sind eingegrenzt.
- Fakten, Annahmen und offene Fragen sind getrennt dokumentiert.
- Risiko für Rechte und Freiheiten wurde nachvollziehbar bewertet.
- Behördenmeldung nach Artikel 33 wurde entschieden und begründet.
- Bei erforderlicher Meldung wurde die 72-Stunden-Regelfrist berücksichtigt.
- Eine Verzögerung wurde gegebenenfalls begründet; fehlende Angaben werden nachgereicht.
- Betroffeneninformation nach Artikel 34 wurde getrennt bewertet.
- Fakten, Auswirkungen, Entscheidungen und Abhilfemaßnahmen sind dokumentiert.
- Wiederholungsursachen haben verantwortliche Folgemaßnahmen und Prüftermine.
Angelroute im Vorfall realistisch einordnen
Die Funktionsübersicht beschreibt Mitgliederverwaltung, Benutzerverwaltung sowie weitere Vereinsbereiche wie Beiträge, Arbeitsdienste, Angelkarten und Fangmeldungen. Paketabhängige Umfänge stehen unter Preise. Daraus folgt keine öffentlich belegte automatische Erkennung, Risikobewertung, Meldung oder Dokumentation von Datenschutzverletzungen. Der Verein muss seinen Notfall- und Meldeprozess unabhängig davon festlegen.
Prüft bei einer Softwareauswahl mit ausschließlich fiktiven Daten, welche Rollen, Exporte und Übergaben euer tatsächlicher Ablauf benötigt. Veröffentlichte Erfahrungen findet ihr unter Referenzen. Für eine anonymisierte Besprechung eurer Anforderungen könnt ihr eine Beratung anfordern; eine eigene Produktprüfung lässt sich über die kostenlose Testanfrage starten. Meldet dabei keine reale Datenpanne über ein Vertriebsformular, sondern verwendet dafür euren festgelegten Vorfallweg.