Mitgliederverwaltung
Datenschutzbeauftragter im Angelverein: Wann ist er Pflicht?
Wann braucht ein Angelverein einen Datenschutzbeauftragten? Prüfschema zu 20-Personen-Regel, Art. 37 DSGVO, Aufgaben und Interessenkonflikten.
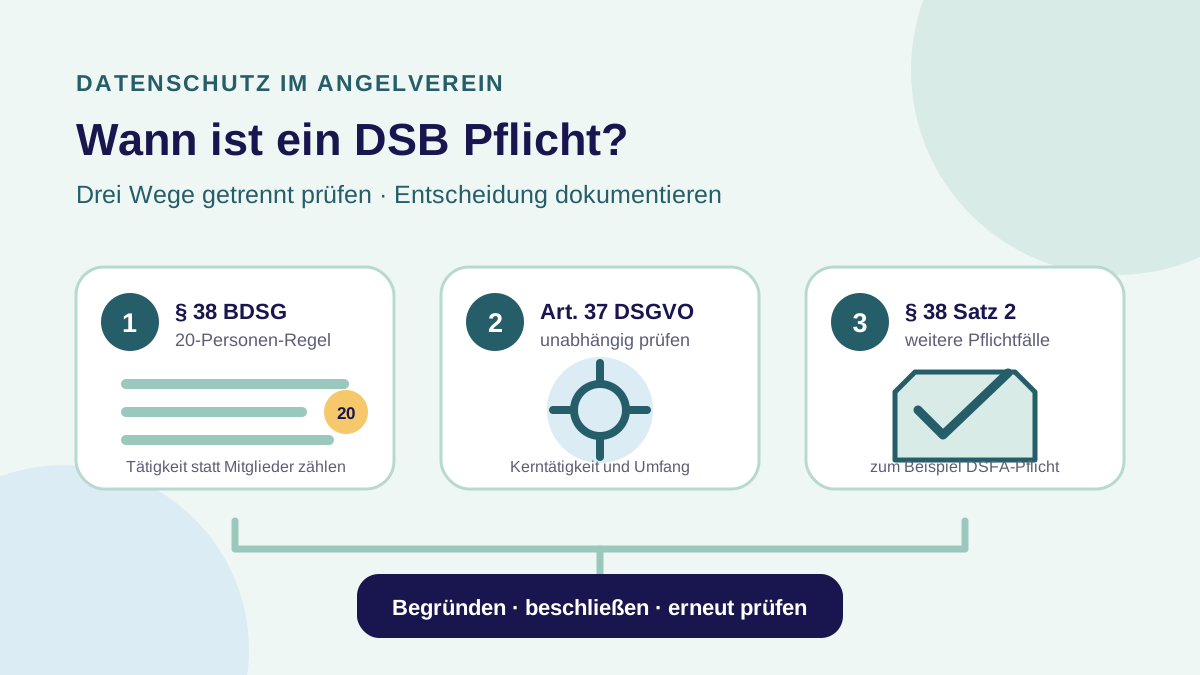
Ein Angelverein braucht nicht allein wegen vieler Mitglieder einen Datenschutzbeauftragten. Entscheidend ist zunächst, ob der Verein in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt. Unabhängig davon kann eine Pflicht aus Artikel 37 DSGVO oder aus weiteren Fällen des § 38 BDSG entstehen, etwa bei einer Verarbeitung, die eine Datenschutz-Folgenabschätzung erfordert. Zählt deshalb nicht Mitglieder, sondern prüft die tatsächlichen Aufgaben der Personen, die regelmäßig digital mit personenbezogenen Daten arbeiten. Haltet die Bewertung schriftlich fest und prüft sie bei neuen Verfahren oder Zuständigkeiten erneut.
Titelbild: eigene redaktionelle SVG-Grafik, ohne KI erstellt. Sie zeigt ein allgemeines Prüfschema und keine reale Person, Behörde, Vereinssoftware oder Rechtsberatung.
Dieser Leitfaden ist eine organisatorische Arbeitshilfe und keine Rechtsberatung. Ob eine Benennungspflicht besteht, hängt von den tatsächlichen Verarbeitungen und Zuständigkeiten des einzelnen Vereins ab. Bei Grenzfällen sollte der Vorstand die zuständige Datenschutzaufsicht oder fachkundige Beratung einbeziehen.
Drei Prüfwege statt einer einzigen Zahl
Die verbreitete Aussage „Unter 20 Personen braucht ein Verein keinen Datenschutzbeauftragten“ ist unvollständig. Für einen nichtöffentlichen Verein sind mindestens drei Prüfwege getrennt zu betrachten:
- Die 20-Personen-Regel des § 38 Absatz 1 Satz 1 BDSG: Sind in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt?
- Die eigenständigen Fälle aus Artikel 37 Absatz 1 Buchstaben b und c DSGVO: Besteht die Kerntätigkeit in einer umfangreichen regelmäßigen und systematischen Überwachung oder in der umfangreichen Verarbeitung der dort genannten besonders geschützten Daten?
- Die weiteren Fälle des § 38 Absatz 1 Satz 2 BDSG: Nimmt der Verein eine Verarbeitung vor, die einer Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO unterliegt, oder verarbeitet er Daten geschäftsmäßig zu den dort genannten Übermittlungs-, Markt- oder Meinungsforschungszwecken?
§ 38 BDSG nennt diese Wege ausdrücklich nebeneinander. Die gesetzliche Schwelle lautet „in der Regel mindestens 20 Personen“, nicht 20 Mitglieder, 20 Datensätze oder 20 App-Nutzer. Quelle: § 38 BDSG bei Gesetze im Internet, geprüft am 29. Oktober 2026.
1. Zählt Personen nach ihrer tatsächlichen Datenarbeit
Für die 20-Personen-Regel muss der Verein erfassen, wer ständig mit automatisierter Verarbeitung personenbezogener Daten beschäftigt ist. Entscheidend ist die reale Tätigkeit, nicht allein ein Amtstitel. Die niedersächsische Datenschutzaufsicht zählt Beschäftigte jeder Art, freie Mitarbeitende, Ehrenamtliche und sonstige Vereinsmitglieder mit, wenn sie die maßgebliche Tätigkeit tatsächlich ausüben. „Ständig“ erläutert sie als Datenverarbeitung in regelmäßigen Abständen; eine nur gelegentliche Tätigkeit genügt danach nicht. Quelle: aktuell abrufbare, mit „Stand: Januar 2019“ gekennzeichnete FAQ „Datenschutzbeauftragte in Vereinen“ des LfD Niedersachsen, erneut geprüft am 29. Oktober 2026. Die heute geltende Zahl 20 folgt unmittelbar aus dem aktuellen § 38 BDSG und nicht aus der Datumskennzeichnung der FAQ.
Erstellt für die Zählung eine Aufgabenliste, zum Beispiel:
| Person oder Rolle | Regelmäßige digitale Datenarbeit | Häufigkeit und tatsächliche Aufgabe | Vorläufig mitzuzählen? |
|---|---|---|---|
| Mitgliederverwaltung | Anträge, Adressen und Mitgliedsstatus pflegen | Rhythmus und Umfang notieren | ja/nein mit Begründung |
| Kasse | Beiträge, Bankangaben und Zahlungsläufe bearbeiten | Rhythmus und Umfang notieren | ja/nein mit Begründung |
| Schriftführung | personenbezogene Protokolle und Korrespondenz führen | konkrete Vorgänge notieren | ja/nein mit Begründung |
| Gewässerwart | gelegentlich eine Teilnehmerliste erhalten | einzelne oder regelmäßige Aufgabe? | ja/nein mit Begründung |
| Jugendleitung | Namen für einzelne Termine nutzen | einzelne oder regelmäßige Aufgabe? | ja/nein mit Begründung |
| technischer Administrator | Konten und Zugriffe dauerhaft verwalten | Rhythmus und Umfang notieren | ja/nein mit Begründung |
Teilzeit, Ehrenamt oder ein fehlender Arbeitsvertrag schließen eine Person nicht automatisch aus der Prüfung aus. Umgekehrt wird nicht jedes Mitglied mit Zugriff auf eine Kontaktliste allein dadurch zu einer ständig mit automatisierter Verarbeitung beschäftigten Person. Dokumentiert deshalb Aufgabe und Regelmäßigkeit statt pauschal alle Vorstandsmitglieder, Helfer oder App-Nutzer zu addieren.
„In der Regel“ bezieht sich auf die übliche personelle Situation. Kurzfristige Spitzen oder Ausfälle sollten nicht ohne Einordnung den Ausschlag geben. Das BayLDA beschreibt die 20 Personen als übliche Anzahl der maßgeblich Beschäftigten und stellt in seiner aktuellen FAQ darauf ab, ob die automatisierte Datenverarbeitung einen Tätigkeitsschwerpunkt bildet. Die niedersächsische FAQ stellt dagegen auf die regelmäßige Ausführung ab und bezeichnet den Kerntätigkeitscharakter für diese Zählung als unerheblich. Wegen dieser unterschiedlichen aufsichtsbehördlichen Erläuterungen sollte ein Grenzfall mit der für den Verein zuständigen Landesaufsicht geklärt werden. Quellen: BayLDA, FAQ zur Benennungspflicht, Stand laut Seite 10. Februar 2026, und LfD Niedersachsen, Vereins-FAQ, geprüft am 29. Oktober 2026.
2. Prüft Artikel 37 DSGVO unabhängig von der Kopfzahl
Auch ein Verein mit deutlich weniger als 20 mitzuzählenden Personen darf die Prüfung nicht beenden. Artikel 37 Absatz 1 DSGVO verlangt einen Datenschutzbeauftragten unter anderem in zwei eigenständigen Konstellationen:
- Die Kerntätigkeit besteht in Verarbeitungsvorgängen, die wegen Art, Umfang oder Zweck eine umfangreiche regelmäßige und systematische Überwachung betroffener Personen erfordern.
- Die Kerntätigkeit besteht in der umfangreichen Verarbeitung besonderer Kategorien personenbezogener Daten nach Artikel 9 oder von Daten über strafrechtliche Verurteilungen und Straftaten nach Artikel 10.
Der Verordnungstext verlangt mehrere Merkmale zugleich. Einzelne Gesundheitsangaben, eine gelegentliche Kontrolle oder die normale Mitgliederverwaltung dürfen deshalb nicht ohne Einzelfallprüfung als „umfangreiche Kerntätigkeit“ bezeichnet werden. Umgekehrt darf ein ungewöhnlich weitreichendes Verfahren nicht allein mit dem Hinweis auf weniger als 20 Personen abgehakt werden. Quelle: Artikel 37 DSGVO bei EUR-Lex, geprüft am 29. Oktober 2026.
Beschreibt für jedes möglicherweise relevante Verfahren:
- den konkreten Vereinszweck und warum die Verarbeitung dafür benötigt wird;
- betroffene Personengruppen und Datenarten;
- Zahl der Betroffenen und Datensätze;
- Dauer, Wiederholung und räumliche Reichweite;
- ob Personen regelmäßig und systematisch beobachtet oder bewertet werden;
- ob Artikel-9- oder Artikel-10-Daten betroffen sind;
- weshalb die Verarbeitung zur Kerntätigkeit gehören könnte oder nur eine unterstützende Nebentätigkeit ist.
Für einen typischen Angelverein lässt sich daraus keine pauschale Pflicht oder Befreiung ableiten. Eine Fangstatistik, Mitgliederverwaltung oder digitale Angelkarte ist nicht allein wegen ihrer Bezeichnung automatisch eine umfangreiche Überwachung. Maßgeblich bleibt die konkrete Ausgestaltung.
3. Prüft die zusätzlichen Fälle des § 38 BDSG
§ 38 Absatz 1 Satz 2 BDSG nennt weitere Fälle ohne Rücksicht auf die Personenzahl. Besonders praxisrelevant ist die Frage, ob ein geplantes Verfahren einer Datenschutz-Folgenabschätzung nach Artikel 35 DSGVO unterliegt. Das ist keine freie Bezeichnung und auch nicht mit jeder normalen Risikoprüfung gleichzusetzen. Artikel 35 knüpft die Folgenabschätzung an Verarbeitungen, die voraussichtlich ein hohes Risiko für Rechte und Freiheiten natürlicher Personen zur Folge haben; Art, Umfang, Umstände und Zwecke sowie neue Technologien sind dabei zu berücksichtigen. Quellen: § 38 BDSG und Artikel 35 DSGVO, geprüft am 29. Oktober 2026.
Führt deshalb bei einem neuen, wesentlich geänderten oder besonders eingriffsintensiven Verfahren eine dokumentierte Vorprüfung durch. Ergibt sie eine Pflicht zur Datenschutz-Folgenabschätzung, folgt aus § 38 BDSG zugleich eine Benennungspflicht – unabhängig davon, wie viele Personen im Verein mit Daten arbeiten.
Der zweite Teil von § 38 Absatz 1 Satz 2 betrifft die geschäftsmäßige Verarbeitung personenbezogener Daten zum Zweck der Übermittlung, der anonymisierten Übermittlung oder für Markt- und Meinungsforschung. Eine normale vereinsinterne Weitergabe oder eine einzelne Verbandsmeldung ist nicht schon wegen des Wortes „Übermittlung“ automatisch dieser geschäftsmäßige Spezialfall. Prüft Zweck und Geschäftsmodell genau, statt die Vorschrift zu weit oder zu eng auszulegen.
Entscheidungsablauf für den Vorstand
Bearbeitet die Prüfung in dieser Reihenfolge und bewahrt die Belege zusammen auf:
- Listet alle Personen mit regelmäßigem digitalem Umgang mit personenbezogenen Daten auf.
- Beschreibt pro Person Aufgabe, Häufigkeit und die tatsächliche automatisierte Datenarbeit.
- Zählt nur die nach dieser Prüfung maßgeblichen Personen für § 38 Absatz 1 Satz 1 BDSG.
- Prüft unabhängig davon Artikel 37 Absatz 1 Buchstaben b und c DSGVO.
- Prüft unabhängig davon die Fälle aus § 38 Absatz 1 Satz 2 BDSG, insbesondere eine erforderliche Datenschutz-Folgenabschätzung.
- Haltet Ergebnis, Begründung, Quellenstand, beschließendes Gremium und nächsten Prüfanlass fest.
- Wiederholt die Prüfung bei neuen Systemen, wesentlich veränderten Datenwegen, neuen Rollen oder einer veränderten Personenzahl.
Eine kurze Entscheidung „keine Pflicht, weil nur 400 Mitglieder“ wäre nicht belastbar: Die Mitgliederzahl beantwortet die 20-Personen-Frage nicht und ersetzt die unabhängigen Prüfungen nicht. Ebenso ist „wir nutzen eine App, daher Pflicht“ zu pauschal. Benötigt wird eine nachvollziehbare Tatsachen- und Rechtsprüfung.
Wer kann Datenschutzbeauftragter werden?
Artikel 37 Absatz 5 verlangt berufliche Qualifikation, insbesondere Fachwissen im Datenschutzrecht und in der Datenschutzpraxis sowie die Fähigkeit, die Aufgaben aus Artikel 39 zu erfüllen. Der Datenschutzbeauftragte kann intern tätig sein oder auf Grundlage eines Dienstleistungsvertrags extern beauftragt werden. Seine Kontaktdaten sind zu veröffentlichen und der zuständigen Aufsichtsbehörde mitzuteilen. Quelle: Artikel 37 Absätze 5 bis 7 DSGVO bei EUR-Lex, geprüft am 29. Oktober 2026.
Vergleicht interne und externe Lösungen anhand konkreter Punkte:
- erreichbare Fachkunde und Fortbildung;
- Kenntnis der tatsächlichen Vereinsabläufe;
- verfügbare Zeit und Vertretung;
- Zugang zu Verarbeitungsvorgängen und Unterlagen;
- Vertraulichkeit und sicherer Kontakt für Betroffene;
- Kosten und Laufzeit;
- Unabhängigkeit und mögliche Interessenkonflikte.
Ein externer Dienstleister ist nicht allein wegen seiner Bezeichnung geeignet. Lasst euch Aufgaben, Erreichbarkeit, Fachkunde und Konfliktprüfung schriftlich erläutern. Bei einer internen Lösung muss der Verein die erforderlichen Ressourcen und die Erhaltung der Fachkunde ermöglichen.
Vermeidet Interessenkonflikte
Der Datenschutzbeauftragte berät und überwacht gerade die Stelle, die über Datenverarbeitungen entscheidet. Artikel 38 verlangt deshalb, dass er bei seiner Aufgabenerfüllung keine Anweisungen erhält, unmittelbar an die höchste Leitungsebene berichtet und wegen seiner Aufgaben nicht benachteiligt wird. Andere Aufgaben sind möglich, dürfen aber nicht zu einem Interessenkonflikt führen. Quelle: Artikel 38 DSGVO bei EUR-Lex, geprüft am 29. Oktober 2026.
Prüft im Angelverein insbesondere, ob die vorgesehene Person in ihrer anderen Rolle selbst Zwecke und wesentliche Mittel der Verarbeitung festlegt. Das kann bei leitenden oder operativ entscheidenden Funktionen problematisch sein. Die europäischen Leitlinien nennen leitende Management-, Finanz-, Personal-, Marketing- und IT-Funktionen als typische Konfliktfelder, betonen aber die Einzelfallprüfung. Quelle: Leitlinien zu Datenschutzbeauftragten, WP243 rev.01, veröffentlicht bei der Datenschutzkonferenz, geprüft am 29. Oktober 2026.
Die niedersächsische Datenschutzaufsicht stuft den Vereinsvorstand, den für die Vereinsdatenverarbeitung Verantwortlichen sowie Leitungsfunktionen wie Geschäftsführung oder Kassenwart wegen der Interessenkollision als ungeeignet ein. Der allgemeine Maßstab bleibt, ob die Person in ihrer anderen Funktion Zwecke und Mittel der Verarbeitung festlegt und anschließend die eigenen Entscheidungen überwachen müsste. Quelle: LfD Niedersachsen, FAQ Datenschutzbeauftragte in Vereinen, geprüft am 29. Oktober 2026. Dokumentiert bei jeder vorgesehenen internen Person mindestens:
- welche Entscheidungen die Person in ihrer Hauptrolle trifft;
- ob sie als Datenschutzbeauftragter ihre eigenen Entscheidungen überwachen müsste;
- wer Ressourcen, Zugang und direkte Berichterstattung sicherstellt;
- wie Beschwerden oder abweichende Bewertungen ohne Weisung behandelt werden;
- welche organisatorischen Sicherungen einen Konflikt verhindern sollen.
Aufgaben klar von Vorstandsverantwortung trennen
Artikel 39 nennt Beratung, Überwachung, Sensibilisierung, Beratung zur Datenschutz-Folgenabschätzung sowie Zusammenarbeit mit und Anlaufstelle für die Aufsichtsbehörde. Der Datenschutzbeauftragte übernimmt damit nicht automatisch die gesamte operative Datenschutzarbeit und auch nicht die Verantwortung des Vereins als Verantwortlichem. Quelle: Artikel 39 DSGVO bei EUR-Lex, geprüft am 29. Oktober 2026.
Der Vorstand braucht weiterhin Zuständigkeiten für Dateninventar, Berechtigungen, Dienstleister, Sicherheitsmaßnahmen, Betroffenenanfragen und Vorfälle. Für die praktische Organisation helfen die Datenschutz-Checkliste für Mitgliederdaten, die Rollen- und Berechtigungsmatrix und der Leitfaden zum AV-Vertrag und zu technischen und organisatorischen Maßnahmen.
Auch die benachbarten Abläufe sollten feststehen: Wie bearbeitet der Verein ein DSGVO-Auskunftsersuchen, und wann darf er eine Mitgliederliste weitergeben? Eine benannte Person ersetzt weder diese Prozesse noch deren dokumentierte Entscheidungen.
Kopierbare Prüfcheckliste
- Personen wurden nach tatsächlicher regelmäßiger automatisierter Datenarbeit erfasst, nicht nach Mitgliederzahl.
- Aufgabe, Häufigkeit und Tätigkeitsschwerpunkt sind pro Person dokumentiert.
- Die 20-Personen-Regel aus § 38 Absatz 1 Satz 1 BDSG wurde begründet bewertet.
- Artikel 37 Absatz 1 Buchstaben b und c DSGVO wurde unabhängig von der Kopfzahl geprüft.
- Eine mögliche Pflicht zur Datenschutz-Folgenabschätzung wurde geprüft.
- Die weiteren Fälle des § 38 Absatz 1 Satz 2 BDSG wurden eingeordnet.
- Bei einer Benennung sind Fachkunde, Ressourcen, Erreichbarkeit und Vertraulichkeit geklärt.
- Andere Aufgaben der vorgesehenen Person wurden auf Interessenkonflikte geprüft.
- Kontaktdaten, Meldung an die Aufsicht und interne Einbindung sind vorbereitet.
- Entscheidung, Quellenstand und nächster Prüfanlass sind festgehalten.
Angelroute sachlich in die Prüfung einordnen
Die Funktionsübersicht beschreibt Angelroute als Verbindung aus Vereinsverwaltung und Angelkarten-App mit Bereichen wie Mitgliederverwaltung, Benutzerverwaltung, Beiträgen, Arbeitsdiensten, Angelkarten und Fangmeldungen. Paketabhängige Umfänge zeigt die Preisübersicht. Diese Produktbeschreibung entscheidet weder, ob euer Verein einen Datenschutzbeauftragten benennen muss, noch wie einzelne Personen für die 20-Personen-Regel zu zählen sind.
Nutzt bei der Softwareprüfung fiktive Daten und zeichnet auf, welche Vereinsrollen welche personenbezogenen Daten tatsächlich bearbeiten. Veröffentlichte Vereinserfahrungen stehen unter Referenzen. Für eine anonymisierte Einordnung eurer Anforderungen könnt ihr eine Beratung anfordern; den vorgesehenen Ablauf könnt ihr über eine kostenlose Testanfrage prüfen. Die rechtliche Pflichtbewertung bleibt eine Aufgabe des Vereins und sollte bei Zweifeln fachkundig geklärt werden.